


阿里云漏洞库简介
阿里云漏洞库是一个面向开发者和安全运维人员的企业级漏洞信息查询平台。它不分配自己的漏洞编号,引用的是 CVE 或 CNVD 的编号体系,定位上更接近“翻译层”和“操作指引层”。国内做漏洞通报的平台不少,国家级的有 CNVD 和 CNNVD,前者偏应急通报,后者偏标准化和产品认证,两者权威性来自行政和标准体系。阿里云漏洞库走的是另一条路:不追求官方身份,换的是更新速度和开发者友好度。圈内有人把这三者的关系概括得很直白:日常开发查漏洞用阿里云这个更实用,合规上报找国家队。
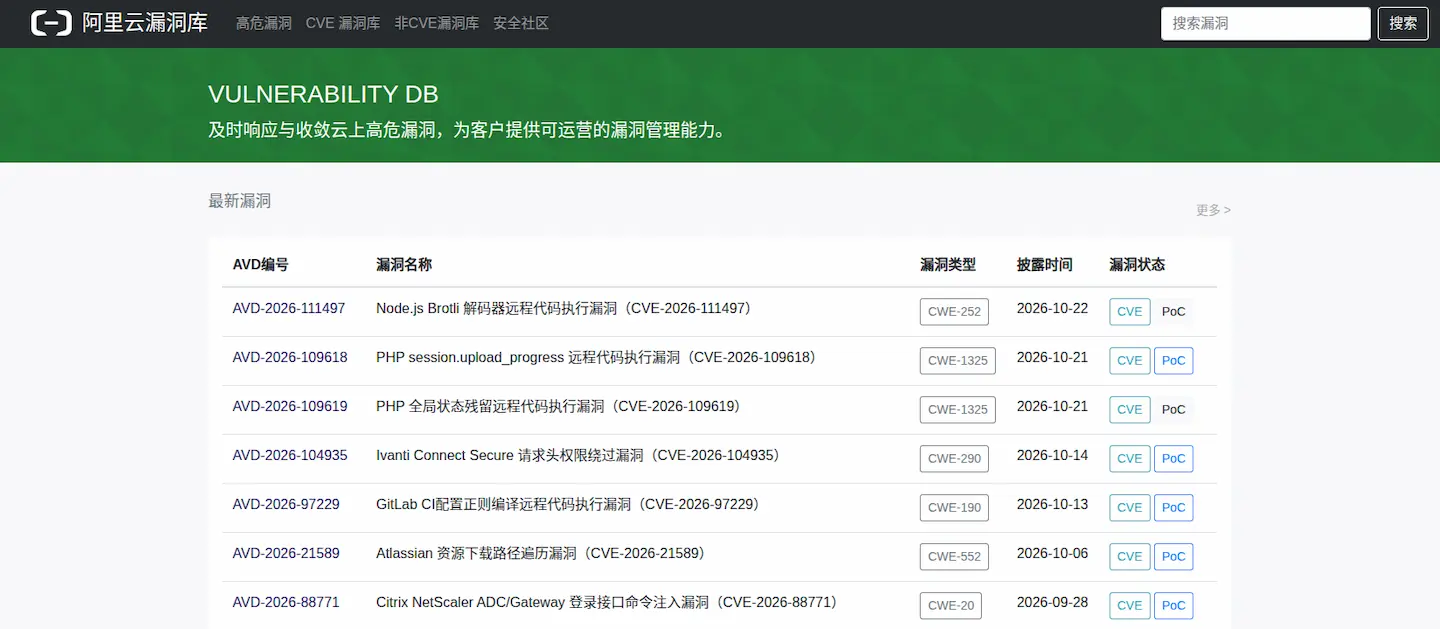
阿里云漏洞库官网插图
数据规模上,2024 年这个漏洞库累计收录的漏洞超过四万个,较前一年增长约一成二;CVSS 评价为高危的漏洞两万两千多个,经阿里云自己评定为高危的五千四百多个。报告里还点出了一个值得留意的细节:造成企业用户实际风险的主要应用,集中在 Spring、Apache Shiro、Redis 这类开源组件上,而且相当一部分漏洞的成因是使用者的配置不当,不是组件本身天然有毒。这意味着大量真实风险来自“装了但没管好”的组件,而不是什么精心设计的定向攻击。
这个平台对非安全背景的人最友好的地方,在于它把“查漏洞”这件事的门槛拉到了不需要读懂攻击原理也能操作的程度。条目里通常附带受影响版本范围和解决建议,部分直接写明升级到哪个具体版本。它还支持按 JAR 包的依赖坐标搜索,比如输入一个 Maven 坐标就能查到对应组件有没有已知漏洞。对于手里管着独立站、但技术栈依赖第三方建站系统和插件的人,这种颗粒度的信息恰好能派上用场:你不用判断一段反序列化利用链怎么构造,只需要确认自己的站用的组件是什么版本,搜一下,看有没有被收录、严重等级是什么、修复建议指向哪个版本。
另一个容易被忽略的点是自动化接入。它提供 API 和命令行工具,不少开源漏洞监控项目把它作为数据源之一。这意味着即使你不主动打开页面,也可能通过某些安全工具间接用到它的数据。对于一个没有专职安全人员的团队,这种“嵌在工具链里”的存在方式比要求你每天刷一个漏洞网站现实得多。
当然,它管不到的地方也很明确。它本质上是漏洞信息的查询与聚合层,不替你扫描站点,不自动打补丁。你的站具体有没有暴露在某个漏洞下,取决于实际安装了什么、什么版本、配置成了什么样,这些需要扫描工具或人工核查来确认。它能做的是在你拿到扫描结果、或者听到某个组件出事的消息之后,给你一个相对快、相对说人话的判断依据。它不是保险,是字典。
本站收录的阿里云漏洞库相关链接均来源于网络,仅供参考。本站不保证其准确性、完整性,也不控制其指向及内容。该链接于2026年10月26日 下午2:41收录,收录时内容合规合法;若后续出现违规,请联系管理员删除!COONAV电商运营导航不承担相关责任。
同类网站


收录运营常用工具、整合运营优质资源。
 桂公网安备45112102000027号 | 桂ICP备12007265号-11 | 全站托管于阿里云